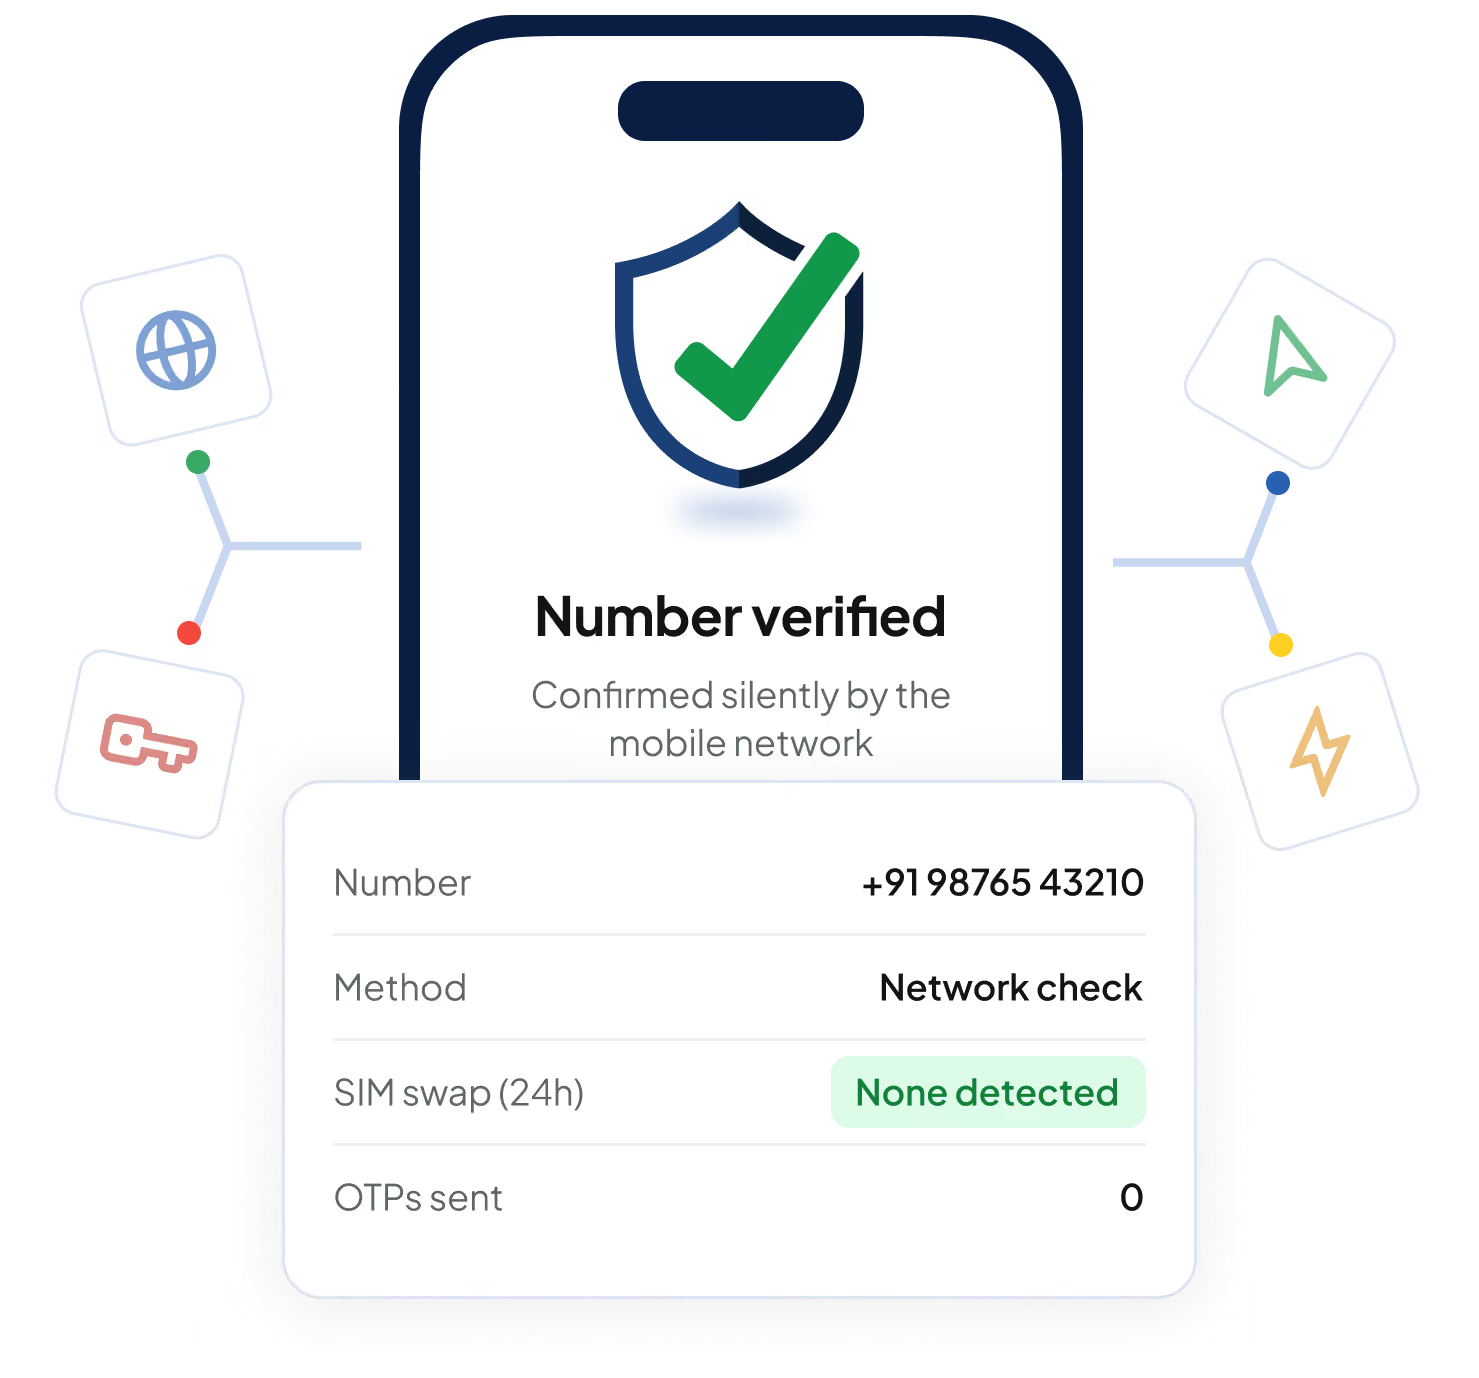
تحقق من كل مستخدم على مستوى الشبكة. لا حاجة لكلمات مرور لمرة واحدة.
تحقق من ملكية رقم الهاتف، واكشف عمليات استبدال شرائح SIM، واطلع على بيانات العملاء مباشرة من شركات الاتصالات في أقل من 100 مللي ثانية. تكامل واحد يغطي 12 سوقاً، مع توفير خيار كلمة المرور لمرة واحدة عبر الرسائل النصية كخيار احتياطي مدمج.
صُممت كلمات المرور لمرة واحدة لتناسب نموذج تهديد مختلف تماماً.
تؤكد كلمة المرور لمرة واحدة عبر الرسائل النصية (SMS OTP) وصول الرمز إلى هاتف ما، وليس هوية حامله. يمكن للمحتالين تصيد الرموز، واستبدال شرائح SIM، وإنشاء حركة مرور رسائل نصية مزيفة. وغالباً ما يواجه المستخدمون الحقيقيون صعوبة في استلام هذه الرموز.

رموز عرضة للتصيد

الاستيلاء عبر تبديل شريحة الاتصال (SIM)

التعقيد والتكلفة
منصة واحدة توفر لك كل إشارات الهوية التي يمكن للشبكة تقديمها.
يمكنك دمج واجهات برمجة التطبيقات حسب المهمة المطلوبة. استخدم واحدة منها، أو اربط عدة واجهات في عملية فحص مخاطر واحدة.
تحقق من الرقم
إيقاف الاستيلاء على الحسابات
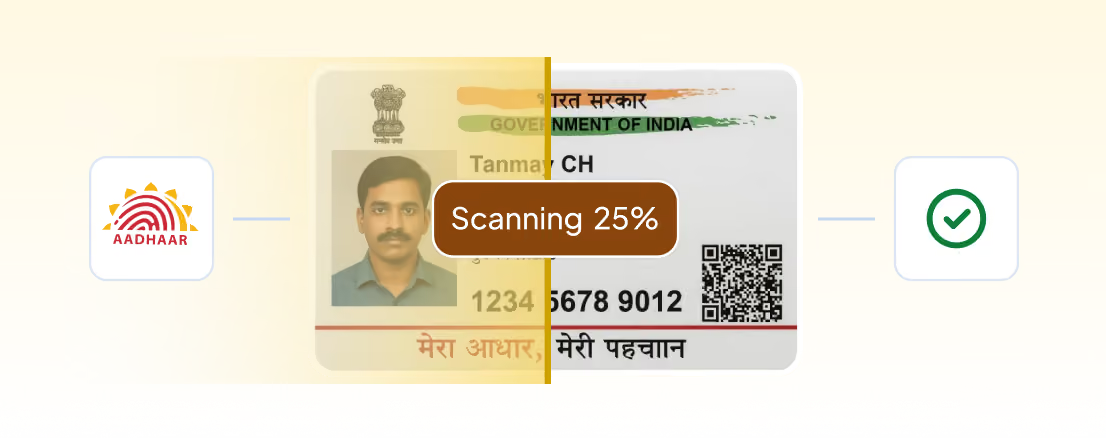
التحقق من الحيوية والسمات الحيوية
التحقق + فحص مكافحة غسل الأموال (AML)
طريقة التحقق المناسبة لكل مستخدم، يتم اختيارها تلقائياً.
تختار واجهة برمجة تطبيقات الهوية (Identity API) أقوى طريقة يدعمها مشغل شبكة المستخدم وجهازه، وتنتقل بسلاسة إلى خيارات بديلة عند عدم توفر أي منها.

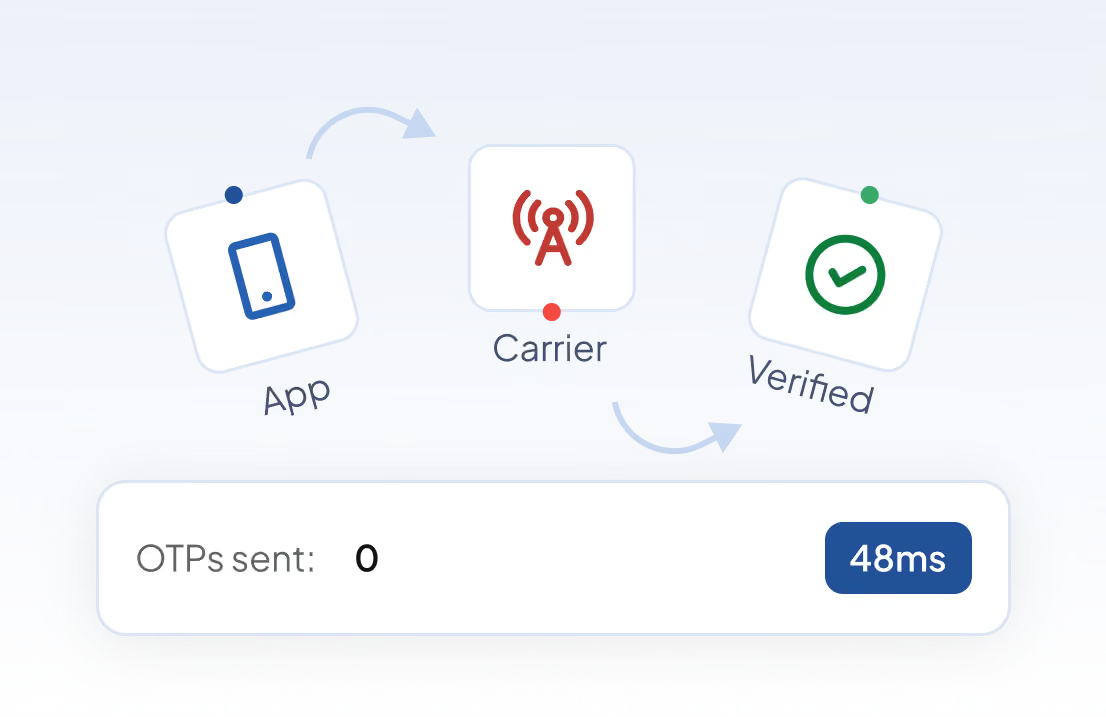
التحقق الصامت عبر الشبكة
يقوم مزود الخدمة بمطابقة الرقم مع جلسة الهاتف المحمول.

التحقق المستند إلى شريحة SIM
تثبت بيانات الاعتماد المشفرة لشريحة SIM حيازة المستخدم للجهاز عبر بيانات الهاتف المحمول أو شبكة Wi-Fi أو VPN.

ESMV
يعمل التحقق المدعوم من المشغل على ربط شريحة SIM والجهاز ورقم الهاتف بتطبيقات الدفع وواجهة الدفع الموحدة (UPI).

النسخ الاحتياطي عبر رسائل SMS OTP
إذا لم تكن خدمة التحقق عبر شركة الاتصالات متاحة، يتم إرسال رمز عبر رسالة نصية قصيرة (SMS) من خلال VerifyNow، باستخدام نفس واجهة برمجة التطبيقات (API)
صُمم للحظات التي تكون فيها الثقة هي الأهم.
مصمم خصيصاً للبيئات الخاضعة للتنظيم وذات الحجم الكبير، مع توفير عناصر التحكم والتغطية والامتثال التي تتطلبها المؤسسات.

التسجيل وبدء استخدام الخدمة
تأكد من أن الرقم حقيقي وبحوزة المستخدم قبل إنشاء الحساب

تسجيل الدخول بدون كلمة مرور
استبدل إجراء كلمة المرور ورمز التحقق (OTP) بفحص صامت يستغرق أجزاءً من الثانية

المعاملات عالية المخاطر
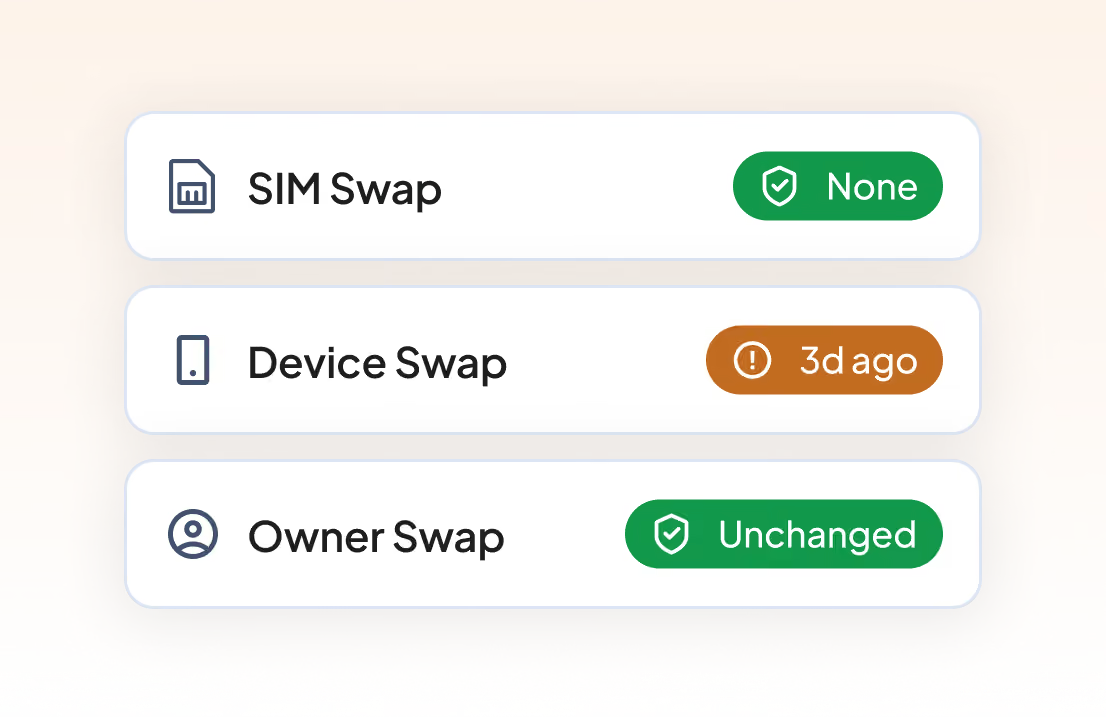
تحقق من وجود أي تغيير حديث في شريحة SIM أو الجهاز قبل إتمام عمليات التحويل أو الدفع أو إعادة تعيين كلمة المرور.

استعادة الحساب
تأكد من أن الرقم المسجل لا يزال يخص الشخص نفسه قبل إرسال رابط إعادة تعيين كلمة المرور.

الوصول المقيد بالعمر
تحكم في الوصول إلى المحتوى الخاص بالكحول أو الألعاب أو المراهنات أو المحتوى المخصص للبالغين دون طلب تحميل بطاقة هوية.

تطبيقات الدفع وواجهة الدفع الموحدة (UPI) (الهند)
اربط شريحة SIM والجهاز ورقم الهاتف عند التسجيل دون الحاجة إلى إرسال رسالة نصية قصيرة (SMS).
اتصالات مباشرة مع شركات الاتصالات في 12 سوقاً، والقائمة في ازدياد.
تتصل واجهة برمجة تطبيقات الهوية (Identity API) بـ 29 مشغل شبكة محمول من خلال بوابة GSMA المفتوحة، مما يتيح لتكامل واحد الوصول إلى المشتركين في أمريكا الشمالية وأوروبا وأمريكا اللاتينية وآسيا والمحيط الهادئ. يختلف توفر واجهة برمجة التطبيقات حسب الدولة وشركة الاتصالات.
نحن نضيف المزيد من الأسواق وشركات الاتصالات كل ربع سنة، بما في ذلك فودافون آيديا في الهند. هل تحتاج إلى دولة لا نغطيها بعد؟ أخبرنا بذلك
أمريكا الشمالية وأمريكا اللاتينية


أوروبا


آسيا والمحيط الهادئ


من التسجيل إلى العمل الفعلي في ثلاث خطوات.
استدعاء واحد لواجهة برمجة التطبيقات. تتولى شركة الاتصالات المهام الشاقة، ويحصل نظامك الخلفي على نتيجة موثوقة وموقعة.
تم تصميم الأسعار لتناسب أسواقك وحجم أعمالك
واجهات برمجة تطبيقات قياسية، مصادقة بسيطة، وإجابة واضحة بصواب أو خطأ.
تتبع واجهة برمجة تطبيقات الهوية المعيار المفتوح CAMARA، لذا فإن أشكال الطلبات والاستجابات موحدة في كل الأسواق. قم بالمصادقة باستخدام معرف العميل وكلمة السر، وقم بتخزين رمز حامل (bearer token) صالح لمدة ساعة، ثم استدعِ واجهة برمجة التطبيقات التي تحتاجها من خادمك الخلفي.

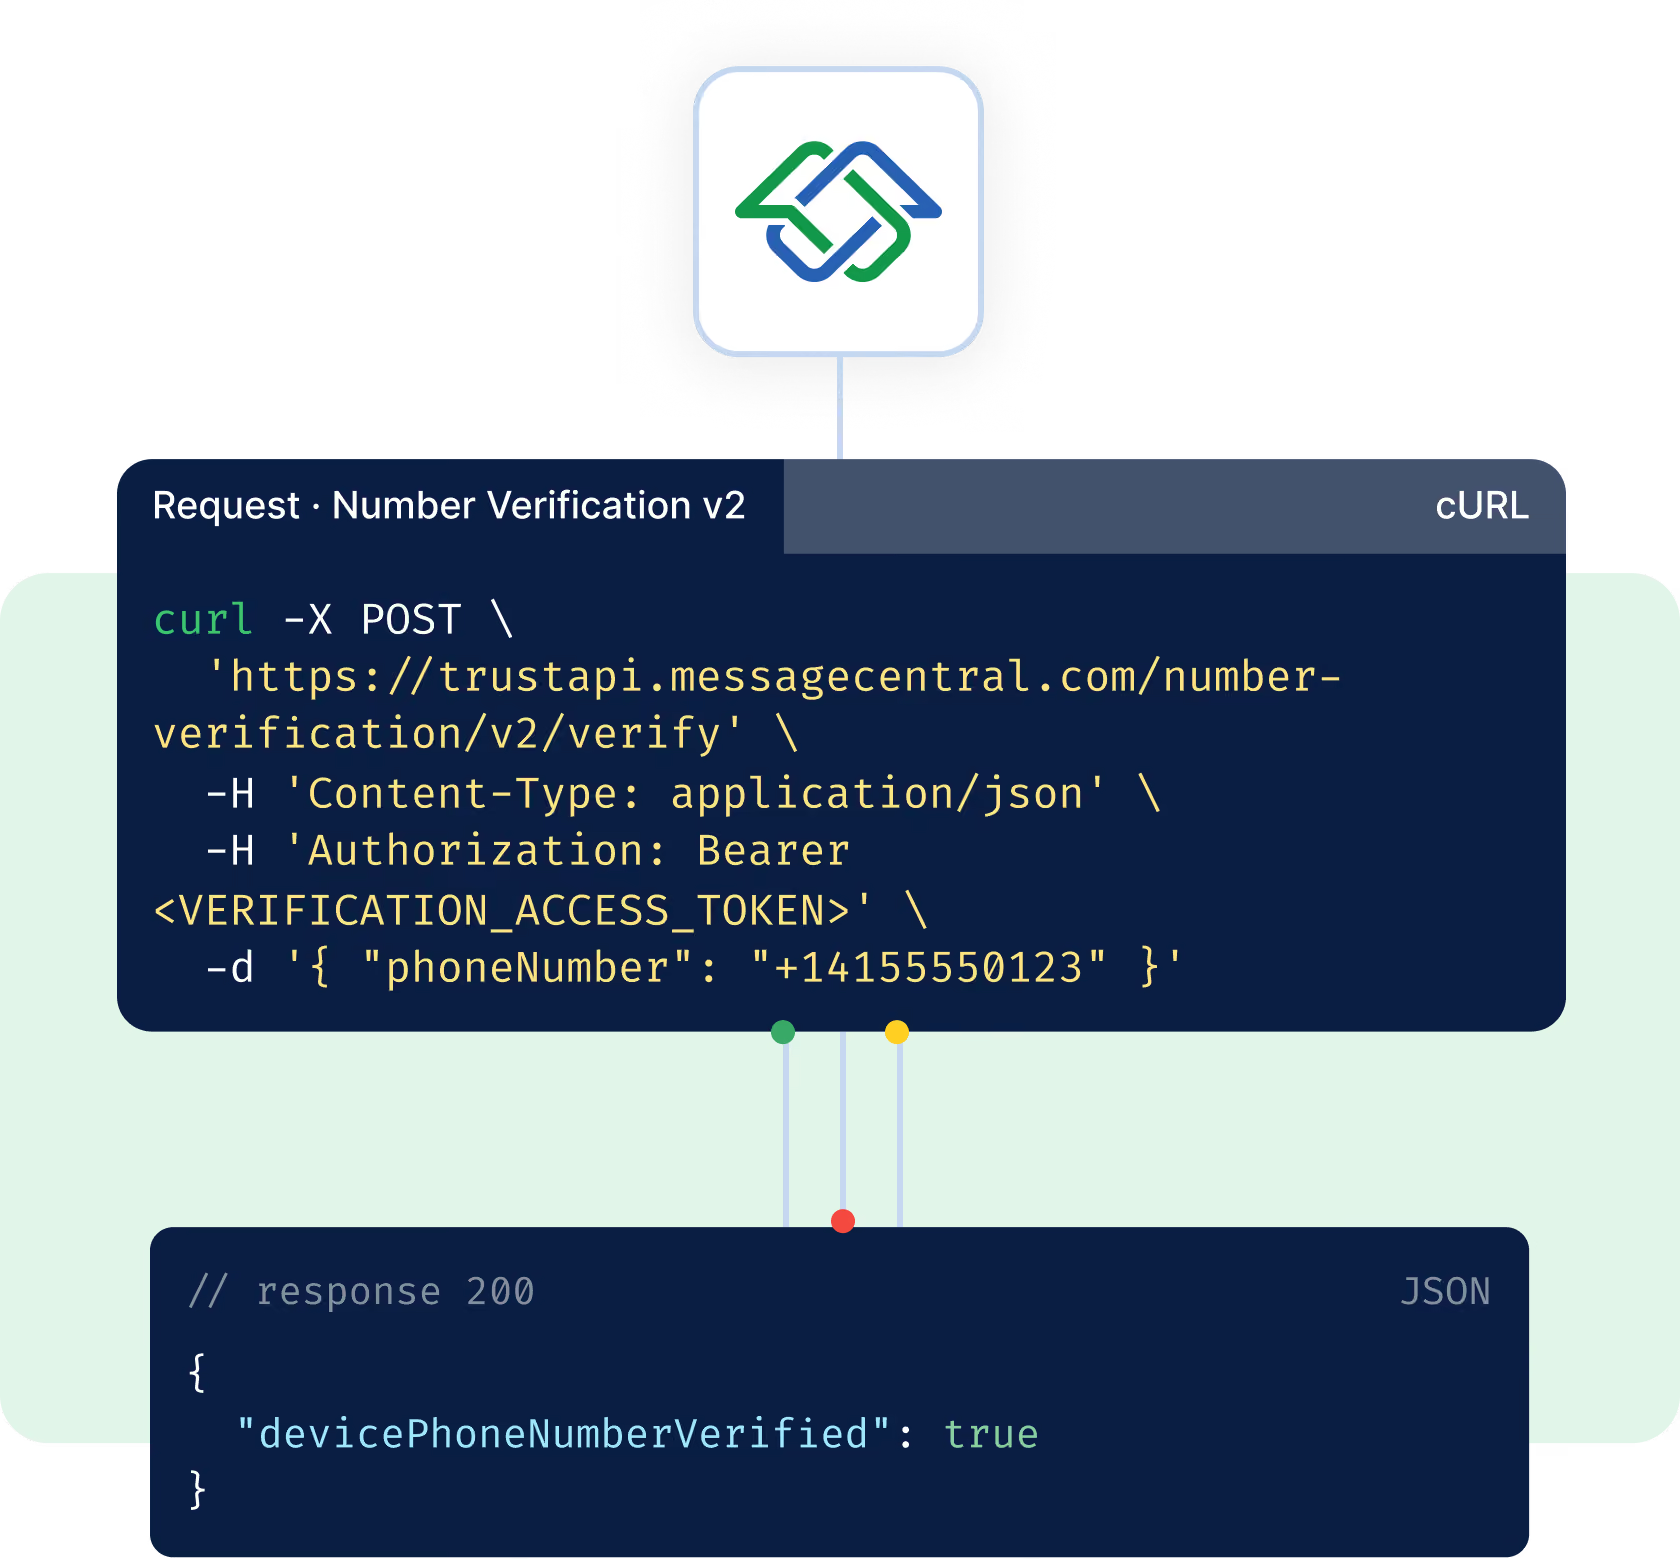
الخصوصية بالتصميم، بدءاً من شركة الاتصالات.

الحد الأدنى من البيانات
تُرجع معظم واجهات برمجة التطبيقات (APIs) إجابة بنعم أو لا، أو تاريخاً محدداً. وتعمل خدمات مطابقة "اعرف عميلك" (KYC) والتحقق من العمر على تأكيد التفاصيل دون مشاركة السجلات.

الموافقة جزء لا يتجزأ من المعيار
تتبع الطلبات إطار عمل الموافقة CAMARA، مما يضمن تطبيق شركات الاتصالات للأساس القانوني الصحيح، بما في ذلك اللائحة العامة لحماية البيانات (GDPR) في أوروبا.

معرفات مشفرة (Hashed)
أرسل رمز SHA-256 بدلاً من رقم الهاتف حيثما كان ذلك مدعوماً.

لا مجال للتصيد الاحتيالي
بما أنه لا يوجد رمز يجب كتابته، فلا يوجد ما يمكن للصفحات المزيفة أو مكالمات الاحتيال سرقته.

وصول مُعتمد
تخضع كل شركة للمراجعة قبل وصولها إلى حركة الإنتاج، وتبقى بيانات الاعتماد على خادمك الخلفي.
الأسئلة الشائعة
ما هي أفضل واجهة برمجة تطبيقات للتحقق من رموز المرور لمرة واحدة (OTP) للتطبيقات والمواقع الإلكترونية؟
يجب أن تدعم أفضل واجهة برمجة تطبيقات للتحقق من رموز المرور لمرة واحدة (OTP) إرسال الرموز عبر الرسائل القصيرة وواتساب، والتحقق من أرقام الهواتف عالمياً، وتوفير معدلات نجاح عالية للمصادقة، وواجهات برمجة تطبيقات سهلة للمطورين، وميزات لمنع الاحتيال، وبنية تحتية قابلة للتوسع. ينبغي على الشركات اختيار مزود الخدمة بناءً على الموثوقية، وأداء التسليم، وسهولة التكامل، والدعم المقدم لأسواقها المستهدفة.
كيف تختلف Identity API عن خدمة SMS OTP؟
تعتمد خدمة SMS OTP على إرسال رمز يطلب من المستخدم إدخاله يدوياً. أما Identity API فتطلب من مشغل الاتصالات تأكيد الرقم مباشرة، وعادةً دون أي إجراء من جانب المستخدم. هذه الطريقة أسرع ولا يمكن اختراقها عبر التصيد الاحتيالي، مع بقاء خدمة SMS OTP متاحة كخيار بديل.
ما المقصود بالمصادقة الصامتة عبر الشبكة؟
إنها طريقة للتحقق من رقم الهاتف في الخلفية. يقوم مشغل الاتصالات بتأكيد أن الطلب قادم من شريحة SIM المرتبطة بهذا الرقم، وبذلك لا يحتاج المستخدم إلى رؤية أي رمز أو إدخاله.
ما الفرق بين الإصدارين الأول والثاني من Number Verification؟
يتحقق الإصدار الأول (v1) بصمت عبر اتصال بيانات الهاتف المحمول الخاص بالمستخدم. أما الإصدار الثاني (v2) فيضيف ميزة المصادقة المستندة إلى شريحة SIM، والتي تستخدم بيانات الاعتماد المشفرة للشريحة وتعمل أيضاً عبر شبكات Wi-Fi وVPN. كما يدعم الإصدار الثاني (v2) طريقة عمل الإصدار الأول (v1).
ما الذي توضحه لي واجهة SIM Swap API؟
تخبرك هذه الواجهة ما إذا كانت شريحة SIM المرتبطة برقم هاتف قد تغيرت خلال فترة زمنية تختارها، أو توضح تاريخ آخر عملية تبديل للشريحة. يُعد تبديل الشريحة مؤخراً قبل إجراء عملية حساسة مؤشراً قوياً على وجود احتيال.
ما هي البلدان المدعومة؟
تتوفر Identity API حالياً في 12 سوقاً: الولايات المتحدة، وكندا، والبرازيل، والمملكة المتحدة، وألمانيا، وفرنسا، وهولندا، وإسبانيا، والنمسا، واليونان، وأستراليا، والهند. يختلف توفر واجهة برمجة التطبيقات حسب البلد ومشغل الاتصالات، ويتم إضافة أسواق جديدة بانتظام.
ماذا يحدث إذا لم يتمكن مشغل الاتصالات من التحقق من المستخدم؟
في حال عدم وجود تطابق أو عدم توفر نتيجة، ينتقل تطبيقك تلقائياً إلى استخدام خدمة التحقق عبر الرسائل النصية القصيرة (SMS OTP) من خلال VerifyNow، مما يضمن إتمام عملية التحقق للمستخدم.
هل تشارك Identity API البيانات الشخصية لمستخدميَّ؟
لا. تُرجع معظم واجهات برمجة التطبيقات إجابة بنعم أو لا، أو تاريخاً محدداً. تكتفي ميزتا مطابقة "اعرف عميلك" (KYC Match) والتحقق من العمر بإخباركم ما إذا كانت البيانات متطابقة أم لا؛ ولا يتم إرسال سجلات مشغل الاتصالات إليكم أبداً.
كيف يمكنني الحصول على صلاحية الوصول؟
قم بالتسجيل واطلب الوصول إلى بيئة الاختبار (Sandbox) من وحدة تحكم Identity API. تتم مراجعة طلبات بيئة الاختبار في غضون 3 أيام عمل. أما الوصول إلى بيئة الإنتاج فيتطلب مراجعة تجارية مع مراعاة المتطلبات الخاصة بكل بلد ومشغل اتصالات.
ما هي تكلفة Identity API؟
تعتمد الأسعار على واجهات برمجة التطبيقات (APIs) والبلدان وأحجام الاستخدام التي تحتاجها. تواصل مع فريقنا للحصول على عرض سعر.
توقف عن إرسال الرموز. ابدأ بالاستعانة بالشبكة.
سجل الآن، واطلب الوصول إلى بيئة الاختبار، وقم بإجراء أول عملية تحقق صامتة هذا الأسبوع.