Key Takeways
- لا تنجح عمليات الاحتيال عبر الرسائل القصيرة (AIT) إلا عندما يرسل تطبيقك رسالة نصية. أما التحقق الصامت فلا يرسل أي رسائل على الإطلاق.
- تعمل حدود المعدل (Rate limits) ورموز التحقق (CAPTCHAs) وحظر الدول على تصفية حركة المرور المشبوهة، بينما تعمل واجهات برمجة تطبيقات الشبكة على إزالة الثغرة التي يتم استغلالها من الأساس.
- يُعد التحقق من الأرقام خط الدفاع الرئيسي، بينما يضيف تبديل بطاقة SIM إشارة خطر قبل إرسال أي رمز تحقق (OTP).
- تكمن العقبة في التغطية: حيث يطلق المشغلون واجهات برمجة تطبيقات الشبكة في كل دولة على حدة. تتوفر خدمة التحقق من الأرقام من Message Central حالياً لدى 57 مشغلاً في 23 دولة، بما في ذلك AT&T وT-Mobile وVerizon.
- النمط الفعال هو: فحص المخاطر مسبقاً، ثم التحقق الصامت، يليه خيار بديل لرمز التحقق (OTP) عند الضرورة فقط.
باختصار: الطريقة الأكثر موثوقية لمنع الاحتيال عبر الرسائل القصيرة هي التوقف عن إرسالها للمستخدمين الذين يمكنك التحقق منهم بطريقة أخرى. تتيح واجهات برمجة تطبيقات الشبكة، مثل CAMARA Number Verification، لمشغل الهاتف تأكيد رقم الهاتف بصمت دون إرسال رمز تحقق (OTP)، مما لا يترك أي مجال للمحتالين لاستغلاله. احتفظ بالرسائل القصيرة كخيار بديل ومحمي للمستخدمين الذين يستخدمون شبكات Wi-Fi أو الشبكات غير المغطاة. تقوم خدمة NumberVerify2 من Message Central بكل هذا في طلب برمجي واحد، مع توفر التحقق من الأرقام في 23 دولة.
هل تخسر أموالك بسبب رموز التحقق (OTP) المزيفة؟ جرب NumberVerify2 على رقم هاتفك الخاص في دقائق. سجل مجاناً. لا حاجة لبطاقة ائتمان، ولا مكالمات مبيعات.
ما هو الاحتيال عبر الرسائل القصيرة (حركة المرور المصطنعة AIT)؟
الاحتيال عبر الرسائل القصيرة هو عملية احتيال تقوم فيها الروبوتات بإرسال أعداد كبيرة من الرسائل النصية، وعادة ما تكون رموز تحقق (OTP)، من تطبيقك إلى أرقام هواتف يسيطر عليها شركاء المحتالين، والذين يحصلون على حصة من رسوم الإنهاء. تطلق الصناعة على هذا اسم حركة المرور المصطنعة (AIT). كما يُعرف أيضاً باحتيال رسوم الرسائل القصيرة أو ضخ حركة مرور الرسائل القصيرة، وهو شكل من أشكال احتيال مشاركة الإيرادات الدولية (IRSF). يدرجه إطار MITRE ATT&CK كـ تقنية هجوم محددة.
يعمل الهجوم النموذجي على النحو التالي:
- يحصل المحتال على إمكانية الوصول إلى مجموعة من أرقام الهواتف من خلال شريك في مكان ما ضمن سلسلة توصيل الرسائل القصيرة.
- تقوم الروبوتات بإدخال تلك الأرقام في نماذج التسجيل أو تسجيل الدخول أو إعادة تعيين كلمة المرور في تطبيقك.
- يرسل تطبيقك رمز تحقق (OTP) إلى كل رقم، ويقوم مزود خدمة الرسائل القصيرة الخاص بك بمحاسبتك على كل رسالة.
- يجمع الشريك رسوم الإنهاء ويتقاسمها مع المحتال، بينما لا يقوم أحد بإدخال الرمز مطلقاً.
الخسائر فادحة. جونيبر للأبحاث (Juniper Research) تقدر أن خسائر الشركات الناتجة عن الاحتيال في حركة الرسائل النصية (AIT) بلغت ذروتها عند حوالي 2.1 مليار دولار في عام 2023. وفي ديسمبر 2022، صرح إيلون ماسك بأن تويتر كانت تخسر حوالي 60 مليون دولار سنوياً بسبب رسائل التحقق الثنائي (2FA) المزيفة عبر الرسائل النصية، وأن 390 شركة اتصالات كانت متورطة في ذلك.
كيفية اكتشاف هجمات ضخ الرسائل النصية (SMS Pumping)
من السهل تفويت ملاحظة هجمات الضخ لأن حركة المرور تبدو كأنها عمليات تسجيل حقيقية. انتبه لهذه العلامات:
- انخفاض معدل تحويل رموز التحقق (OTP) في بلد معين. لا يتم إدخال الرموز التي يتم ضخها أبداً، لذا تنخفض حصة رموز التحقق التي يتم التحقق منها بشكل حاد.
- ارتفاع مفاجئ في الطلبات إلى وجهات غير معتادة، غالباً ما تكون دولاً لا يوجد لديك فيها سوى عدد قليل من المستخدمين الحقيقيين.
- وصول الأرقام في تسلسلات من نفس البادئة أو نطاق الأرقام.
- طلبات متعددة لرموز التحقق لكل جلسة أو جهاز، دون إتمام أي عمليات تحقق.
- قفزة في فاتورة الرسائل النصية الخاصة بك دون زيادة مقابلة في عدد المستخدمين النشطين.
إذا لاحظت هذه العلامات، راجع دليلنا الكامل حول هجمات ضخ الرسائل النصية (SMS Pumping) لاتخاذ خطوات الاحتواء الفورية.
لماذا لا تكفي حدود المعدل واختبارات CAPTCHA
تساعد الدفاعات المعتادة، لكن كل واحدة منها لا تزال تفترض أن التحقق يعني إرسال رسالة نصية قصيرة (SMS):
- حدود المعدل. يوزع المهاجمون الطلبات عبر آلاف الأرقام وعناوين IP، بحيث يظل كل منها ضمن حدودك المسموح بها.
- حظر الدول. يوقف هذا الإجراء عمليات ضخ الرسائل إلى الدول المحظورة، لكنه يحظر أيضاً مستخدميك الحقيقيين هناك. كما ينتقل المهاجمون إلى وجهات لا تزال تسمح بها.
- اختبارات CAPTCHA واكتشاف الروبوتات. تتجاوزها خدمات الحل ومزارع النقر البشرية، كما أن كل تحدٍ يكلفك خسارة بعض عمليات التسجيل الحقيقية.
- تقييم مخاطر الأرقام. يكتشف هذا الإجراء نطاقات الأرقام السيئة المعروفة، لكنه يعتمد على الاحتمالات، وتظهر نطاقات جديدة باستمرار.
لا تزال هذه الطبقات مفيدة، لكنها جميعاً تقوم بتصفية حركة المرور فقط، ولا تعالج الثغرة التي يتم استغلالها.
السبب الجذري: سلسلة مشاركة الإيرادات
توجد ظاهرة ضخ الرسائل النصية (SMS pumping) لأن هناك من يتقاضى أجراً عند تسليم رسالتك. الورقة البيضاء لشركة إريكسون حول حركة المرور الدولية الاحتيالية (AIT) تُرجع السبب الجذري إلى سلسلة توريد رسائل التطبيقات إلى الأشخاص (A2P) الطويلة وبعض نماذج أعمال المشغلين. وتشمل هذه الصفقات اتفاقيات مشاركة الإيرادات مثل تأجير نطاقات الأرقام ومشغلي الشبكات الافتراضية للهواتف المحمولة (MVNOs) ذات العلامة البيضاء التي يمكن إنشاؤها في غضون أسابيع.
يعكس حجم المشكلة ذلك. تقدر شركة Infobip أن حركة المرور الدولية الاحتيالية (AIT) تشكل ما بين 5% إلى 40% من حركة رسائل A2P الدولية، اعتماداً على المنطقة. تقرير Prelude لعام 2025 تم تحليل 205 مليون طلب مصادقة، وتبيّن أن 11.83% منها احتيالية. شركة BICS، نقلاً عن Mobilesquared، تشير إلى أن هجمات ضخ الرسائل القصيرة (AIT) تفوقت على المسارات الرمادية كأكبر تهديد للرسائل الدولية في عام 2023.
لا يمكنك إصلاح سلسلة توريد الاتصالات من نموذج التسجيل الخاص بك، ولكن يمكنك التوقف عن تغذيتها.
ما هي واجهات برمجة تطبيقات الشبكة (Network APIs)؟
واجهات برمجة تطبيقات الشبكة هي واجهات قياسية تتيح لتطبيقك الاستعلام من مشغل شبكة الهاتف المحمول عن رقم هاتف أو جهاز في الوقت الفعلي. يتم تحديد هذه الواجهات من قبل مشروع CAMARA، وهو مبادرة مفتوحة المصدر تابعة لمؤسسة Linux، ويتم توفيرها عبر المشغلين من خلال مبادرة GSMA Open Gateway . وهناك اثنتان منها هما الأكثر أهمية لمكافحة هجمات ضخ الرسائل القصيرة (SMS pumping):
ما المقصود بالمصادقة الصامتة عبر الشبكة؟
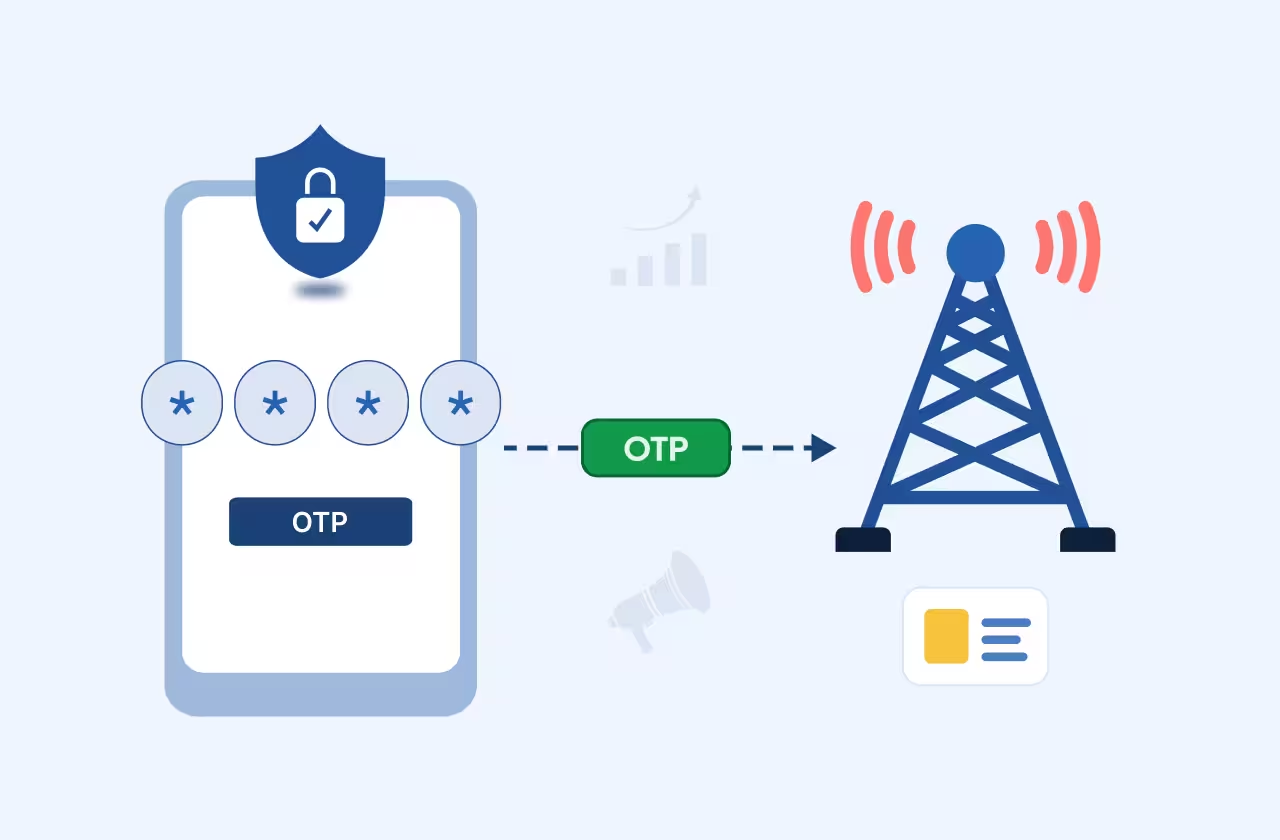
المصادقة الصامتة عبر الشبكة (SNA) هي وسيلة للتحقق من الهاتف دون الحاجة إلى رمز. يرسل تطبيقك طلب التحقق عبر اتصال بيانات الهاتف المحمول الخاص بالمستخدم، ويؤكد المشغل أن شريحة SIM المرتبطة بهذا الاتصال تطابق رقم الهاتف المُدخل. لا يحتاج المستخدم إلى كتابة أي شيء، وعادة ما تكتمل عملية التحقق في أقل من ثانية. للحصول على شرح تفصيلي خطوة بخطوة، راجع كيفية عمل التحقق الصامت من الأرقام.
كيف توقف واجهات برمجة تطبيقات الشبكة هجمات ضخ الرسائل القصيرة
تعتمد هجمات الضخ على دفع نظامك لإرسال رسائل إلى أرقام لا يملكها المهاجم. أما التحقق الصامت فيعكس هذه المعادلة: لا ينجح التحقق إلا عندما يأتي الطلب عبر بيانات الهاتف المحمول من الجهاز الذي يحمل شريحة SIM المعنية. تقول شركة دويتشه تيليكوم إن واجهة برمجة تطبيقات التحقق من الأرقام الخاصة بها تزيل مخاطر الاحتيال عبر الرسوم المرتبطة بكلمات المرور لمرة واحدة (OTP) عبر الرسائل القصيرة والمكالمات الصوتية. فمع كل طلب يكتمل بصمت، لا يحقق المهاجم أي ربح، لأنه لم يتم إرسال أي رسالة قصيرة على الإطلاق.
جربها على رقمك الخاص. تُجري NumberVerify2 فحصاً صامتاً للحيازة وفحصاً لمخاطر تبديل شريحة SIM في استدعاء برمجي واحد، مع دعم مدمج للنسخ الاحتياطي عبر واتساب والرسائل القصيرة. شاهد كيف تعمل NumberVerify2
كيفية تقليل هجمات ضخ الرسائل القصيرة على منصتك: التحقق الصامت أولاً، والرسائل القصيرة أخيراً
التصميم الأكثر أماناً هو الذي يتعامل مع الرسائل النصية القصيرة (SMS) كخيار بديل يجب أن يستحق إرساله. تصف كل من AWS وVonage المبدأ نفسه في بنيتها المرجعية: حيث يتم حظر محاولات الاحتيال قبل إرسال أي رمز تحقق (OTP) واحد.
- تحقق من الرقم مسبقاً. تحقق من التنسيق ونوع الخط ومخاطر الرقم قبل أي شيء آخر. ارفض الأرقام غير الصالحة مجاناً.
- جرب التحقق الصامت. إذا كان المستخدم يستخدم بيانات الهاتف المحمول مع مشغل اتصالات مدعوم، فاستخدم خدمة التحقق من الرقم. إذا نجحت العملية، يتم التحقق من المستخدم دون إرسال أي رسالة.
- تحقق من مؤشرات المخاطر. بالنسبة للإجراءات الحساسة مثل إعادة تعيين كلمة المرور وعمليات الدفع، تحقق من تبديل شريحة SIM (SIM Swap) قبل الوثوق بالرقم.
- استخدم قناة بديلة غير الرسائل النصية القصيرة. في المناطق التي يشيع فيها استخدام واتساب، أرسل رمز التحقق عبر واتساب كخيار تالٍ.
- لا ترسل الرسائل النصية القصيرة إلا كخيار أخير ومقيد. طبق قوائم السماح لكل دولة، وحدود السرعة لكل بادئة وجهة، ونظام تقييم المخاطر قبل إرسال أي رسالة نصية قصيرة.
- راقب معدلات تحويل رموز التحقق (OTP) حسب الدولة. الانخفاض المفاجئ في معدلات التحويل لوجهة معينة هو أوضح علامة مبكرة على وجود هجوم.
معظم مستخدمي الهواتف المحمولة الحقيقيين يكملون العملية عند الخطوة الثانية. أما حركة مرور الهجمات، التي لا يمكنها تجاوز الخطوة الثانية، فيتم دفعها إلى الجزء الأكثر حماية في مسار العملية.
بناء هذا النظام بنفسك يعني إبرام عقود منفصلة مع المشغلين أو المجمعين، بالإضافة إلى تطوير منطق احتياطي خاص بك. مع Message Central، تصبح الخطوات من 2 إلى 5 عملية تكامل واحدة: حيث تقوم خدمة NumberVerify2 بتجربة التحقق الصامت أولاً، ثم تنتقل تلقائياً إلى التحقق عبر واتساب، ثم عبر الرسائل النصية القصيرة (SMS) عند الحاجة. كما توفر الخدمة تقارير توضح القناة التي أتمت كل عملية تحقق، مما يتيح لك تتبع التكلفة ومعدلات التحويل لكل قناة.
ابنِ هذا المسار باستخدام واجهة برمجة تطبيقات (API) واحدة. أنشئ حساباً مجانياً، واحصل على مفاتيح واجهة برمجة التطبيقات (API) الخاصة بك، وأجرِ أول عملية تحقق صامت اليوم. ابدأ مجاناً
أين تكمن أوجه القصور في واجهات برمجة تطبيقات الشبكة
تعد واجهات برمجة تطبيقات الشبكة أداة تحكم قوية، لكنها ليست شاملة. ضع في اعتبارك هذه الفجوات:
- تتطلب اتصالاً ببيانات الهاتف المحمول. التحقق القائم على الشبكة يعمل عبر شبكة بيانات الهاتف المحمول، وليس عبر شبكة الواي فاي. يمكن لمستخدمي أجهزة الكمبيوتر المكتبية التحويل إلى هواتفهم، على سبيل المثال باستخدام رمز الاستجابة السريعة (QR code) أو رابط عميق، ولكن سيظل بعض المستخدمين بحاجة إلى خيار احتياطي.
- التغطية غير متساوية. يطلق المشغلون واجهات برمجة التطبيقات هذه في سوق واحد تلو الآخر، لذا لا يستطيع العديد من المزودين تقديم الخدمة إلا في عدد محدود من الدول. اطلع على وضع Message Central في جدول التغطية أدناه.
- الخيار الاحتياطي لا يزال هدفاً. إذا تمكن المهاجمون من إجبار مسار التحقق الخاص بك على استخدام الرسائل النصية القصيرة (SMS)، على سبيل المثال من خلال التظاهر بالاتصال عبر الواي فاي، فسيفعلون ذلك. ولهذا السبب تكتسب الخطوات من 4 إلى 6 المذكورة أعلاه أهمية بالغة.
- تحمي مسارات رموز التحقق لمرة واحدة (OTP) فقط. تشير الورقة البيضاء الصادرة عن شركة إريكسون إلى أن واجهات برمجة تطبيقات الشبكة تعطل سلسلة الاحتيال في حالات استخدام رموز التحقق لمرة واحدة (OTP) ولكنها لا تستطيع حل مشكلة الاحتيال في حركة الرسائل (AIT) بشكل كامل. فالرسائل التسويقية أو الإشعارات التي يتم تفعيلها بناءً على مدخلات المستخدم تحتاج إلى ضوابط خاصة بها.
- تثبت حيازة الجهاز، لا الهوية. يؤكد التحقق الصامت أن شريحة SIM الصحيحة موجودة، وليس من يحمل الهاتف. لا تزال الإجراءات عالية المخاطر تتطلب عمليات تحقق إضافية مثل "اعرف عميلك" (KYC).
- قد تؤدي عمليات التحقق الفاشلة إلى تكبد تكاليف إضافية أيضاً. يفرض بعض المزودين رسوماً على محاولات التحقق الصامت المرفوضة بالإضافة إلى الناجحة منها، لذا قم بإجراء الفحص المسبق أولاً.
هل تكلفة التحقق الصامت أقل من رسائل التحقق عبر SMS؟
تأتي الوفورات من مصدرين: رسائل SMS الاحتيالية (Pumped SMS) التي لن تدفع ثمنها بعد الآن، والمستخدمون الحقيقيون الذين يكملون عملية التحقق بدلاً من التخلي عنها. إليك مثال توضيحي لشهر واحد لتطبيق يتلقى 100,000 طلب تحقق:
هناك أمران بارزان:
- تنخفض خسائر الاحتيال عبر الرسائل بنسبة 90%، من 1,200 دولار إلى 120 دولاراً شهرياً، وتظل منخفضة أثناء الهجمات، في حين ترتفع التكاليف عند الاعتماد على SMS أولاً.
- بأسعار SMS في الولايات المتحدة، يأتي الربح من معدل التحويل. رسائل SMS رخيصة في الولايات المتحدة، لذا فإن تكلفة الاعتماد على التحقق الصامت أولاً تزيد بنحو 540 دولاراً شهرياً في هذا المثال. إذا أدى التحقق الصامت إلى رفع معدل الإكمال بمقدار 15 نقطة (وهو ما يوضحه دليل واجهة برمجة تطبيقات التحقق الصامت من الشبكة )، فهذا يعني حوالي 9,200 مستخدم إضافي تم التحقق منهم شهرياً. وبقيمة 0.50 دولار لكل مستخدم، فإن هذا يعادل حوالي 4,600 دولار. وفي الأسواق التي تكون فيها تكلفة SMS أعلى من تكلفة التحقق الصامت، يكون خيار التحقق الصامت أولاً أرخص بشكل مباشر أيضاً.
هل ترغب في الحصول على هذه الأرقام لحركة المرور الخاصة بك؟ شاركنا حجم رسائل OTP الشهري وأهم الدول التي تعمل بها، وسيقوم فريقنا بتقدير تعرضك للاحتيال عبر الرسائل وتكلفة اعتماد التحقق الصامت أولاً. احجز مكالمة مع أحد الخبراء
تغطية واجهة برمجة تطبيقات الشبكة: أين يمكنك إيقاف الاحتيال عبر رسائل SMS اليوم
تعد التغطية أكبر مشكلة عملية تواجه واجهات برمجة تطبيقات الشبكة. يطلق المشغلون هذه الخدمات في سوق واحد تلو الآخر: ثلاثة مشغلين في إسبانيا، وثلاثة في كولومبيا، واثنان في أوروغواي. فالمزود الذي يرتبط بعدد قليل من هؤلاء لا يمكنه سوى حماية شريحة صغيرة من قاعدة المستخدمين العالمية، بينما يضطر الباقون إلى الاعتماد على الرسائل النصية القصيرة (SMS).
خدمة التحقق من الأرقام من Message Central متاحة الآن في 23 دولة مع 57 مشغل اتصالات، وخدمة تبديل شريحة SIM في 19 دولة. ويشمل ذلك شركات الاتصالات الثلاث الكبرى في الولايات المتحدة (AT&T وT-Mobile وVerizon)، والمشغلين الثلاثة الرئيسيين في كل من كندا وألمانيا واليابان، بالإضافة إلى المشغلين الرئيسيين في البرازيل وإندونيسيا والهند.
بالإضافة إلى واجهتي البرمجة هاتين، تتوفر خدمة مطابقة "اعرف عميلك" (KYC Match) في 10 دول، وخدمة تبديل الجهاز (Device Swap) في 4 دول. وفي المناطق التي لا تتوفر فيها ميزة التحقق الصامت بعد، يتم تحويل طلب NumberVerify2 تلقائياً إلى واتساب أو رسائل التحقق النصية (SMS OTP)، مما يضمن عدم الحاجة لتغيير تكامل النظام لديك مع توسع نطاق التغطية.
ألا ترى سوقك ضمن القائمة، أو تحتاج إلى مشغل معين؟ التغطية تتوسع كل ربع سنة. تحدث إلى خبير حول أسواقك
توقف عن دفع تكاليف رسائل التحقق التي لا يقرؤها أحد
تعد عمليات الاحتيال عبر الرسائل النصية (SMS pumping) تكلفة مستمرة طالما أن الرسائل النصية هي خيارك الافتراضي. تجعل خدمة NumberVerify2 التحقق الصامت هو الخيار الافتراضي في 23 دولة، مع الاحتفاظ بواتساب والرسائل النصية كخيار احتياطي آمن، وكل ذلك من خلال واجهة برمجة تطبيقات واحدة وفاتورة واحدة.
- ابدأ مجاناً: أنشئ حساباً، واحصل على مفاتيح واجهة برمجة التطبيقات (API keys)، وجرّب NumberVerify2 على رقمك الخاص. سجل مجاناً
- تحدث إلى خبير: تحقق من التغطية في أسواقك واحصل على تقدير لتكلفة رسائل الاحتيال (SMS pumping). احجز مكالمة
هل تحتاج إلى التحقق من الهوية بالإضافة إلى رقم الهاتف؟ ادمج NumberVerify2 مع eKYC Now لإجراء عمليات التحقق من المستندات والهوية ضمن الحساب نفسه.
الأسئلة الشائعة
ما المقصود بـ SMS pumping؟ هي عملية احتيال تقوم فيها برمجيات آلية (بوتات) بإرسال رسائل كلمة مرور لمرة واحدة (OTP) من تطبيقك إلى نطاقات أرقام يتحكم فيها المحتالون وشركاؤهم، والذين يتقاسمون رسوم الإنهاء. أنت تدفع ثمن كل رسالة، بينما لا يتلقاها أي مستخدم حقيقي.
كيف يمكنني الوقاية من SMS pumping؟ تحقق من المستخدمين بصمت باستخدام واجهة برمجة تطبيقات للشبكة مثل "التحقق من الرقم" (Number Verification) كلما أمكن ذلك، بحيث لا يتم إرسال أي رسالة نصية. استخدم "واتساب" كخيار بديل لإرسال كلمة المرور لمرة واحدة، ولا ترسل الرسائل النصية إلا بعد تطبيق قوائم السماح الخاصة بالدول، وحدود السرعة، وفحوصات المخاطر.
هل SMS pumping هو نفسه AIT أو احتيال رسائل SMS أو IRSF؟ إلى حد كبير. AIT (حركة المرور المضخمة اصطناعياً) هو المصطلح الصناعي الأوسع، واحتيال رسائل SMS يعني الشيء نفسه. أما SMS pumping فهو شكل من أشكال احتيال تقاسم الإيرادات الدولية (IRSF) المطبق على الرسائل النصية القصيرة.
هل يوقف المصادقة الصامتة عبر الشبكة عمليات SMS pumping؟ نعم، لكل مستخدم يتم التحقق منه: لا يتم إرسال أي رسالة نصية، وبالتالي لا يوجد شيء يمكن استغلاله. أما المستخدمون الذين لا يمكن التحقق منهم بصمت، فيتم تحويلهم إلى خيار كلمة المرور لمرة واحدة (OTP)، وهذا الخيار البديل لا يزال بحاجة إلى حدود للسرعة وفحوصات للمخاطر.
ما هي واجهة برمجة تطبيقات الشبكة (Network API)؟ تسمح واجهة برمجة تطبيقات الشبكة للتطبيق بالاستفسار من مشغل الهاتف المحمول عن رقم هاتف أو جهاز معين، مثل التحقق مما إذا كانت شريحة SIM تطابق رقماً معيناً أو تم تبديلها مؤخراً. يتم توحيد معظم هذه الواجهات بواسطة CAMARA وتُقدم من خلال مبادرة GSMA Open Gateway.
ما هي CAMARA؟ CAMARA هي مشروع مفتوح المصدر تحت مظلة مؤسسة Linux، يحدد واجهات برمجة تطبيقات قياسية للشبكات، مثل "التحقق من الرقم" (Number Verification) و"تبديل شريحة SIM" (SIM Swap). وتعد GSMA Open Gateway هي المبادرة التي تتيح هذه الواجهات عبر مختلف الشبكات.
هل تعمل واجهات برمجة تطبيقات الشبكة عبر شبكة Wi-Fi؟ لا. تتطلب خدمة التحقق من الرقم المستندة إلى الشبكة أن تمر الطلبات عبر بيانات الهاتف المحمول. عند الاتصال بشبكة Wi-Fi، تقوم التطبيقات إما بالتحويل إلى بيانات الهاتف المحمول أو الانتقال إلى قناة أخرى. تتعامل NumberVerify2 مع هذا الانتقال تلقائياً.
ما هي الدول التي تغطيها Message Central؟ تتوفر خدمة التحقق من الرقم في 23 دولة، وخدمة تبديل شريحة SIM في 19 دولة، بما في ذلك الولايات المتحدة وكندا والبرازيل ومعظم دول أوروبا الغربية والهند وإندونيسيا واليابان. راجع جدول التغطية أعلاه.
هل ستحل واجهات برمجة تطبيقات الشبكة محل رموز التحقق عبر الرسائل القصيرة (SMS OTP)؟ ليس في القريب العاجل. فبسبب فجوات التغطية ومستخدمي شبكات Wi-Fi، تظل الرسائل القصيرة وسيلة احتياطية ضرورية. الهدف هو جعل الرسائل القصيرة هي الاستثناء، وليست الخيار الافتراضي.
كيف يمكنني تجربة NumberVerify2؟ أنشئ حساباً مجانياً، وقم بإنشاء مفاتيح واجهة برمجة التطبيقات (API keys) وأجرِ اختبار تحقق على رقم هاتفك الخاص.